zblog链式sql不支持 ESCAPE ,但是sqlite 必须要用ESCAPE ,硬改sql不优雅了
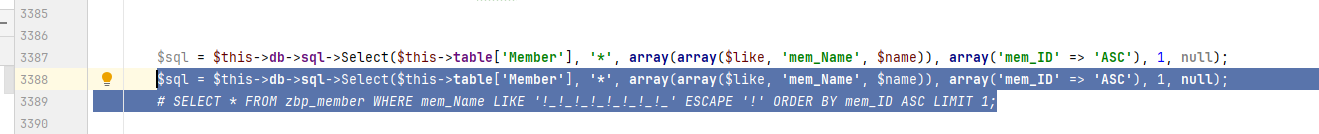
/zb_system/function/lib/zblogphp.php
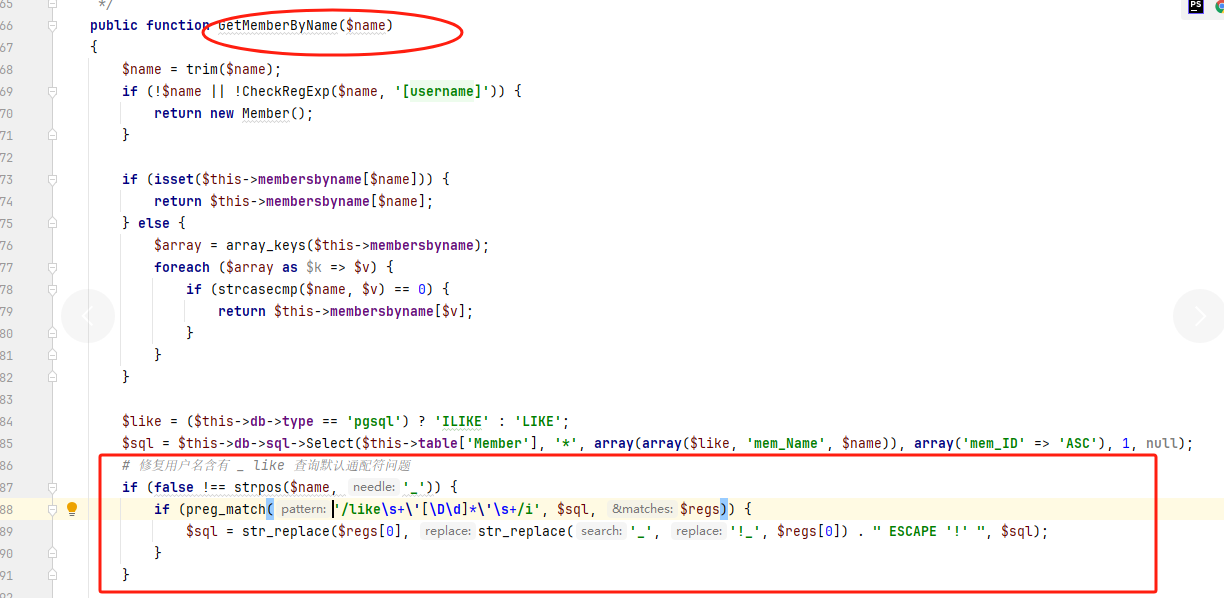
通过用户名获取用户实例(不区分大小写). public function GetMemberByName($name)
$sql = $this->db->sql->Select($this->table['Member'], '*', array(array($like, 'mem_Name', $name)), array('mem_ID' => 'ASC'), 1, null);
# SELECT * FROM zbp_member WHERE mem_Name LIKE '!_!_!_!_!_!_!_!_' ESCAPE '!' ORDER BY mem_ID ASC LIMIT 1;
sqlite 测试用例
SELECT * FROM zbp_member WHERE mem_Name LIKE '!_!_!_!_!_!_!_!_' ESCAPE '!' # ok
SELECT * FROM zbp_member WHERE mem_Name LIKE '\\_\\_\\_\\_\\_\\_\\_\\_' # 不允许
SELECT * FROM zbp_member WHERE mem_Name LIKE '\_\_\_\_\_\_\_\_' # 不允许
SELECT * FROM zbp_member WHERE mem_Name LIKE '________' # 通配符
mysql:都ok
SELECT * FROM zbp_member WHERE mem_Name LIKE '!_!_!_!_!_!_!_!_' ESCAPE '!'
SELECT * FROM zbp_member WHERE mem_Name LIKE '\\_\\_\\_\\_\\_\\_\\_\\_'
SELECT * FROM zbp_member WHERE mem_Name LIKE '\_\_\_\_\_\_\_\_'
SELECT * FROM zbp_member WHERE mem_Name LIKE '________'
我的修复方案
/zb_system/function/lib/zblogphp.php
public function GetMemberByName($name)
# 修复用户名含有 _ like 查询默认通配符问题
if (false !== strpos($name, '_')) {
if (preg_match('/like\s+\'[\D\d]*\'\s+/i', $sql, $regs)) {
$sql = str_replace($regs[0], str_replace('_', '!_', $regs[0]) . " ESCAPE '!' ", $sql);
}
}
或者简写为
$sql = (false !== strpos($name, '_') && preg_match('/like\s+\'[\D\d]*\'\s+/i', $sql, $regs)) ? str_replace($regs[0], str_replace('_', '!_', $regs[0]) . " ESCAPE '!' ", $sql) : $sql;
目前用户名规则是:用户名只能用中文、数字、字母、“.”与“_”,且长度限制为2-50位。
如只有一个用户名是admin ,如果再添加 admi_ a_min __min a____ _____ 等,都会提示"存在同名用户,请修改用户名。"

追踪:/zb_system/function/lib/zblogphp.php GetMemberByName 函数
如新增用户名字为: admi_ 生成的sql:
SELECT * FROM zbp_member WHERE mem_Name LIKE 'admi_' ORDER BY mem_ID ASC LIMIT 1;
_在mysql和sqlite中是通配符(即_可以匹配任何字符),因此 LIKE 'admi_' 会搜索到 admin字段,故提示同名,添加失败。

mysql可以加反斜杠可以转义为普通字符,而sqlite需要强制显示使用ESCAPE 转义
即 sql 优化为 SELECT * FROM zbp_member WHERE mem_Name LIKE 'admi!_' ESCAPE '!' ORDER BY mem_ID ASC LIMIT 1;

本机修复 GetMemberByName函数
$sql = $this->db->sql->Select($this->table['Member'], '*', array(array($like, 'mem_Name', $name)), array('mem_ID' => 'ASC'), 1, null);
下增加 $sql 的ESCAPE支持处理。
$sql = (false !== strpos($name, '_') && preg_match('/like\s+\'[\D\d]*\'\s+/i', $sql, $regs)) ? str_replace($regs[0], str_replace('_', '!_', $regs[0]) . " ESCAPE '!' ", $sql) : $sql;
这样原有的sql 可以自动转义_ 兼容mysql sqlite 。

个人观点,仅供参考
